
Leistungen
Die Kasper & Oswald GmbH untersucht und entwickelt eingebettete Systeme mit dem Schwerpunkt Sicherheit. Viele unserer Analysemethoden stammen aus eigener Forschung und werden laufend weiterentwickelt.
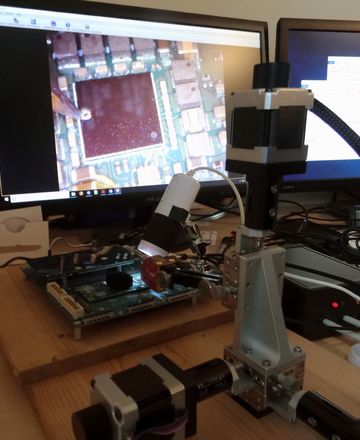
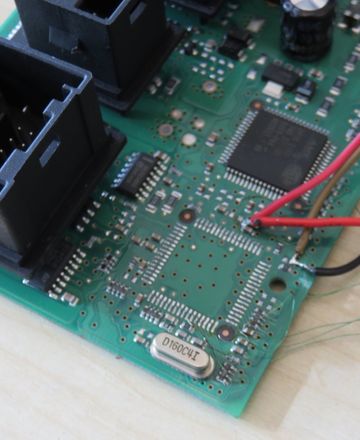
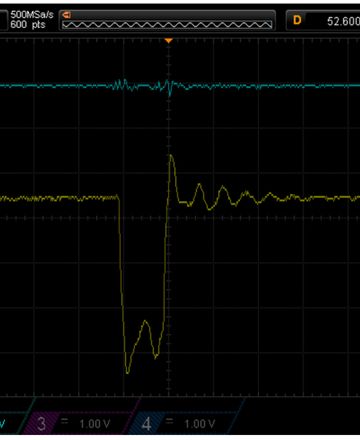
Sicherheitsanalysen und Penetrationstests
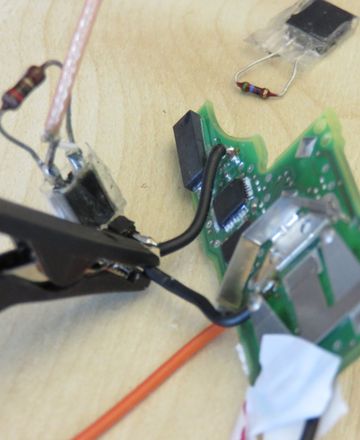
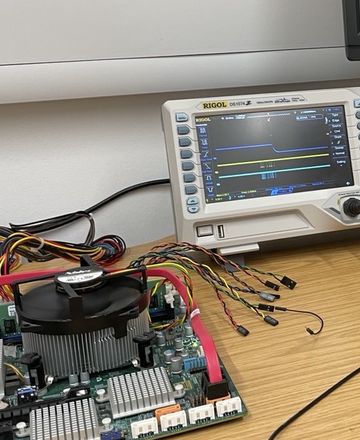
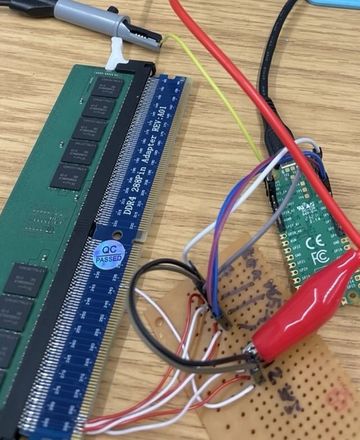
Wir prüfen, ob kryptographische und sicherheitsrelevante Funktionen einem Angreifer standhalten, der das Gerät in der Hand hat. Neben klassischen Penetrationstests setzen wir dafür Seitenkanal-Analyse und Fehlerinjektion per Spannungs-, Takt- oder EM-Glitch ein, lesen Firmware aus und analysieren sie. Typische Untersuchungsgegenstände sind:
- Mikrocontroller und SoCs, z.B. Espressif ESP32, STM32, Nordic nRF52/nRF54, NXP LPC und i.MX, Microchip PIC und AVR, Infineon AURIX/TriCore
- Kontaktlose (NFC) und klassische Smartcards, RFID-Tokens
- Sicherheits-ICs (Secure Elements, TPMs)
- FPGAs (AMD/Xilinx, Intel/Altera) und ASICs
- IoT-Geräte, Smart Meter und Alarmanlagen
- Elektronische Zugangskontroll- und Schließsysteme
- Festplatten- und USB-Stick-Verschlüsselung
Beratung
Sie benötigen Unterstützung beim Entwurf eines Systems oder bei der Bewertung der Sicherheit? Die Kasper & Oswald GmbH berät Sie beim Hardware-Entwurf und dessen Sicherheit ebenso wie beim Design des Gesamtsystems und Backends. Wir helfen Ihnen, aktuelle Forschungsergebnisse und regulatorische Anforderungen einzuordnen und im Entwicklungsprozess zu berücksichtigen, damit Ihr System von Grund auf sicher ist.
Aktuelle Schwerpunkte
Automotive und Typgenehmigung
Seit Juli 2024 verlangt die EU für die Typgenehmigung neuer Fahrzeuge Nachweise nach UN R155 (Cybersecurity-Managementsystem) und UN R156 (Software-Updates). Wir testen Steuergeräte, Funkschlüssel, Wegfahrsperren, Telematik-Einheiten und Ladetechnik auf Hardware- und Firmware-Ebene. Die Ergebnisse fließen direkt in Ihre TARA nach ISO/SAE 21434 und in die Unterlagen für den Technischen Dienst ein. Zu Funkschlüsseln haben wir auch eigene Forschungsergebnisse veröffentlicht.
Bluetooth und Funkprotokolle
Wir analysieren und entwerfen Funkprotokolle, etwa Bluetooth Classic und Low Energy, UWB, NFC oder proprietäre Protokolle im 433- und 868-MHz-Band. Mit Software Defined Radios und eigener Hardware testen wir Pairing und Verschlüsselung und prüfen, ob Replay- oder Relay-Angriffe möglich sind. Wer ein neues Protokoll entwickelt, kann uns schon in der Entwurfsphase hinzuziehen.
Firmware-Update und Secure Boot
Wir prüfen und entwerfen Bootloader, Signaturkonzepte für (OTA-)Updates, Rollback-Schutz und die Verwaltung der zugehörigen Schlüssel. Außerdem testen wir, ob Debug-Schnittstellen wie JTAG und SWD und der Ausleseschutz des Chips tatsächlich gesperrt sind oder sich per Fehlerinjektion umgehen lassen.
Sicherheit von KI-Hardware
Auf KI-Beschleunigern, GPUs und Edge-AI-Geräten laufen Modelle, in deren Training viel Geld geflossen ist. Wir untersuchen, ob sich die Modellgewichte über Seitenkanäle oder Debug-Zugänge auslesen lassen und ob Fehlerinjektion die Ausgaben eines Modells verändern kann. Auf Serverplattformen bewerten wir zudem Trusted Execution Environments und Confidential Computing.
Post-Quanten-Sicherheit
Ein ausreichend großer Quantencomputer würde RSA und elliptische Kurven brechen. Geräte, die heute auf den Markt kommen und lange im Feld bleiben, brauchen deshalb einen Migrationspfad. Wir helfen bei der Bestandsaufnahme der eingesetzten Kryptographie und bei der Planung hybrider Übergangslösungen. Die standardisierten Verfahren ML-KEM, ML-DSA, SLH-DSA und LMS/XMSS implementieren wir auch auf kleinen Mikrocontrollern und prüfen solche Implementierungen auf Seitenkanäle und Fehleranfälligkeit.
Cyber Resilience Act (CRA)
Der Cyber Resilience Act stellt verbindliche Sicherheitsanforderungen an fast alle Produkte mit digitalen Elementen, die in der EU verkauft werden. Aktiv ausgenutzte Schwachstellen müssen seit September 2026 gemeldet werden, die übrigen Pflichten gelten ab Dezember 2027. Wir erstellen Gap-Analysen und Risikobewertungen, führen die Sicherheitstests für den Nachweis durch und unterstützen Sie bei technischer Dokumentation, SBOM und Schwachstellenmanagement. So sind Sie für die Konformitätsbewertung vorbereitet.
Hardware- und Software-Entwicklung
Die Kasper & Oswald GmbH entwickelt maßgeschneiderte Hardware-Module und eingebettete Systeme nach Ihren Anforderungen. Sicherheitsfunktionen und Kryptographie setzen wir effizient und gegen Implementierungsangriffe gehärtet um. Daneben besitzen wir langjährige Erfahrung in der Entwicklung digitaler und analoger Schaltungen. Ein Beispiel dafür ist der von uns entwickelte ChameleonMini.
- Entwurf und Programmierung von Mikrocontroller-Schaltungen, z.B. für ESP32, STM32, Nordic nRF, Microchip PIC/AVR und Infineon AURIX/TriCore
- Sichere Bootloader und Update-Mechanismen
- Schaltungsentwurf und VHDL-Entwicklung für FPGA-Module
- Funkverstärker (HF), Audioverstärker (LF), Filterschaltungen und Antennen
- RFID-, NFC- und Bluetooth-Module
- Implementierung klassischer und Post-Quanten-Kryptographie in Assembly, C, C++ und VHDL
Vorträge, Schulungen und Workshops
In unseren Vorträgen stellen wir aktuelle Themen der IT- und eingebetteten Sicherheit anschaulich und je nach Anforderung mit unterschiedlichem Detailgrad dar. Grundlage bilden oft Fallstudien aus unserer aktuellen Forschung. Falls gewünscht, führen wir die beschriebenen Angriffe auch live vor. In Workshops und Schulungen vermitteln wir Ihren Mitarbeitern die Grundlagen der IT-Sicherheit (z.B. Verschlüsselungsverfahren, Standards, CRA) ebenso wie moderne Angriffsmethoden (z.B. Seitenkanal-Analyse und Fehlerinjektion). Je nach Wunsch kommen wir dazu zu Ihnen oder wählen einen Veranstaltungsort. Sprechen Sie uns an.